株式会社電算
IT担当者がいなくても大丈夫!

まずはランサムウェア対策から
始めませんか?

中小企業を狙うサイバー攻撃が増えています。
電算は、「防ぐ」+「24時間監視」で企業の大切なデータを守ります。

ランサムウェア対策サービス

なぜ今、ランサムウェア対策が必要なのか

01

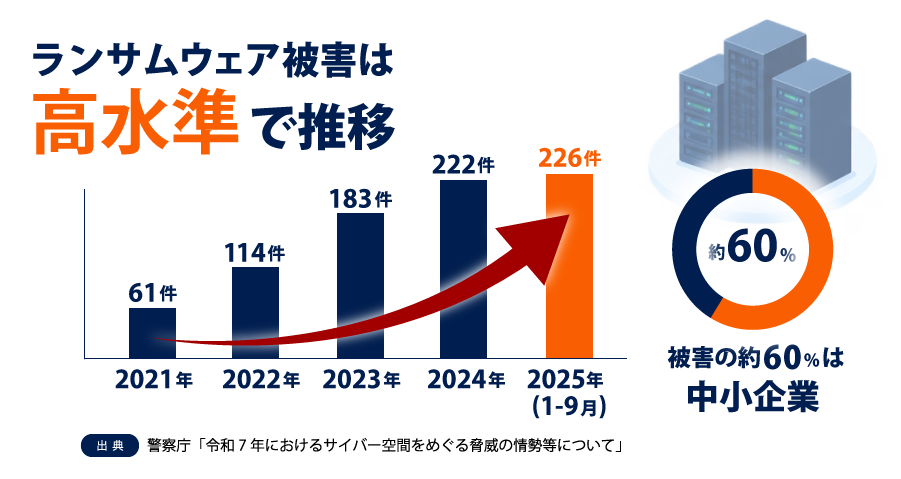
被害件数は高水準で推移

サイバー攻撃の手口は日々巧妙化しており、ランサムウェアによる被害報告件数は高い水準を維持し続けています。

02

被害企業の約6割は
中小企業

「大企業が狙われる」というのは過去の話。現在、セキュリティ対策が手薄になりがちな中小企業が標的になっています。

03

幅広い業種で被害が発生

製造業、卸売・小売業、サービス業など、業種や規模を問わず、あらゆる企業がランサムウェアの脅威にさらされています。
電算のランサムウェア対策
「2つの柱」で守ります

防ぐ

Sophos Endpoint
  • AIによる脅威検知
  • ランサムウェア自動ブロック
  • 暗号化挙動の検知・停止
  • ファイルの自動復旧

監視する

Sophos MDR
  • 24時間365日監視
  • 異常を早期に検知
  • プロのアナリストが対応
  • 被害拡大を防止

幅広い環境に対応

社内PC
リモートワーク
サーバー
クラウドサーバー・コンテナ
他社セキュリティ製品との連携(※)
※ファイアウォールなどの他社セキュリティ製品とも連携可能。連携に関する詳細は事前にご相談ください。

Sophosが選ばれる理由

第三者機関から高評価

調査会社より17年連続でリーダーに選出

24時間365日のAI×専門家対応

AIと専門家チームが常時監視し、脅威を検知・対応

全方位で監視

エンドポイントだけでなくネットワーク・クラウド等も一元的に監視・対応

よくあるご質問

導入にはどのくらいの期間がかかりますか?
一般的には、動作検証や運用方法の確認を含め、数週間程度を想定しています。ご利用環境や導入内容によって異なりますので、まずはお気軽にご相談ください。
ランサムウェアに感染した場合、どのように対応しますか?
Sophos Endpointの機能により、ランサムウェアによって暗号化されたファイルの復元を試みます。また、Sophos MDRのアナリストが脅威の封じ込めや排除などの初動対応を行い、被害の拡大を抑えます。
すでにEDRを導入していますが、Sophos MDRは必要ですか?
EDRは脅威の検知・調査に有効なツールですが、アラートの確認や対応には専門的な知識と時間が必要です。Sophos MDRでは、EDR/XDRの機能に加えて、専門アナリストによる24時間365日の監視・分析・対応を提供します。そのため、社内のセキュリティ担当者の負担を軽減しながら、脅威への迅速な対応を実現できます。
費用はどのくらいかかりますか?
端末台数やご利用環境、導入内容によって異なります。お客様の環境に合わせてご案内しますので、まずはお気軽にお問い合わせください。

まずはお気軽にご相談ください

専任のIT担当者が不在でも、私たちがしっかりとサポートいたします。

▲
先頭に戻る